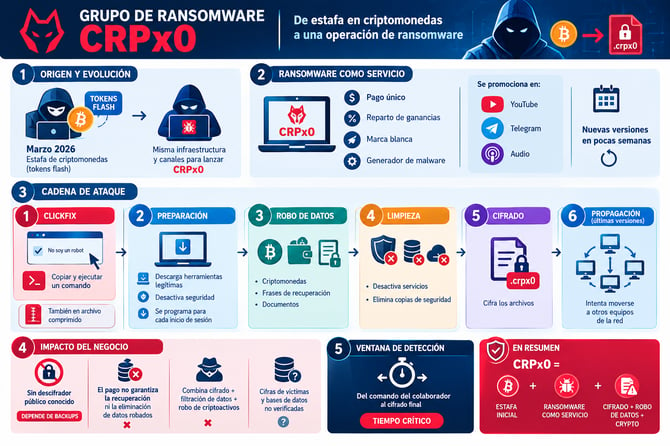
| El grupo CRPx0 distribuye Software no autorizado como servicio
Fecha: 1 de Octubre de 2026 Se ha identificado un nuevo grupo de ransomware denominado CRPx0, Lo distintivo de este actor es su origen. Distintas investigaciones independientes lo vinculan con un antiguo operador de estafas con criptomonedas que, desde marzo de 2026, ofrecía un falso servicio de "tokens flash" para engañar a sus clientes. Ese mismo actor reutilizó sus canales de contacto y parte de su infraestructura para lanzar el ransomware, lo que demuestra que una operación fraudulenta de bajo perfil puede evolucionar rápidamente hacia una amenaza de mayor impacto.
CRPx0 no opera únicamente por cuenta propia; ofrece su herramienta a otros adversarios bajo un modelo de "ransomware como servicio", con un pago único de acceso, un reparto de ganancias a favor del afiliado y opciones de marca blanca y generador de programas maliciosos. Esto reduce la barrera de entrada, de modo que atacantes con poco conocimiento técnico pueden lanzar campañas propias. El grupo además se promociona de forma agresiva en YouTube, Telegram y plataformas de audio, y anunció en pocas semanas sucesivas versiones de su herramienta. El acceso inicial se apoya en ClickFix, una técnica de ingeniería social en la que una página falsa, por ejemplo una verificación "no soy un robot", induce al colaborador a copiar y ejecutar un comando en su propio equipo. También se observó un señuelo en archivo comprimido. Una vez dentro, el programa descarga herramientas legítimas para preparar su entorno, desactiva servicios de seguridad, se programa para reactivarse en cada inicio de sesión, roba criptomonedas y frases de recuperación de billeteras digitales, extrae documentos, elimina las copias de respaldo del equipo y finalmente cifra los archivos con la extensión .crpx0. Las versiones más recientes incorporan intentos de propagarse hacia otros equipos de la red. Desde la perspectiva del negocio, tres puntos son críticos, no existe un descifrador público conocido, por lo que la recuperación depende de copias de seguridad aisladas; el pago del rescate no garantiza la restitución de la información ni la eliminación de los datos robados; y la amenaza combina cifrado, filtración de información y robo de criptoactivos. Cabe precisar que las cifras de víctimas provienen del propio grupo y no han sido verificadas de forma independiente, y que hasta el momento no ha publicado bases de datos completas, lo que podría indicar ataques parciales o la venta privada de la información. El intervalo entre la ejecución del comando por parte del colaborador y el cifrado final constituye la ventana real de detección y respuesta. |
||||||||||||||||||||||||||||||||||||||||||
| Recomendaciones Clave
Las siguientes recomendaciones buscan reducir el riesgo de incidentes derivados de campañas de ransomware que se distribuyen mediante falsas verificaciones web y que desactivan las defensas antes de cifrar, protegiendo la información y la continuidad de la operación.
|
||||||||||||||||||||||||||||||||||||||||||
MITRE ATT&CK – Técnicas Clave Observadas
Hashes (SHA256):
Hashes (MD5):
Dominios de distribución y Comando y Control (C2):
Dominios Tor (.onion):
Direcciones IP:
|
Español - México
![Logo Némesis nuevo.png]](https://kb.nemesis.com.co/hs-fs/hubfs/Logo%20N%C3%A9mesis%20nuevo.png?height=40&name=Logo%20N%C3%A9mesis%20nuevo.png)